De la amenaza emergente a la realidad: un nuevo escenario para la gestión de riesgos en las empresas
Primera brecha de datos personales por un ataque con un agente de IA notificada a la AEPD
(Imagen: Paz Sánchez-Arjona)

De la amenaza emergente a la realidad: un nuevo escenario para la gestión de riesgos en las empresas
Primera brecha de datos personales por un ataque con un agente de IA notificada a la AEPD
(Imagen: Paz Sánchez-Arjona)
El 14 de septiembre de 2026, la Agencia Española de Protección de Datos (AEPD) comunicó la primera notificación de una brecha de datos personales en la que el ataque habría sido ejecutado mediante un agente de inteligencia artificial. Según la información notificada, el agente localizó vulnerabilidades, accedió al sistema y continuó actuando de forma autónoma hasta modificar datos personales y acceder a facturas, sin que la notificación permita, por sí sola, extraer conclusiones sobre la diligencia de la organización afectada.

La autonomía operativa cambia el escenario de amenaza
El elemento diferencial no reside en el uso de inteligencia artificial con fines ofensivos, una práctica ya conocida, sino en el grado de autonomía. En un uso asistido, el modelo responde a las instrucciones del operador. Un agente puede recibir un objetivo, planificar actuaciones, utilizar herramientas, interpretar resultados y adaptar los pasos siguientes con una intervención humana más limitada.
Lo que cambia no es tanto el repertorio de técnicas como la capacidad de ejecutarlas de forma simultánea, continuada y adaptativa. Un agente puede analizar varios activos, probar distintas vías y utilizar lo que encuentra para decidir cómo continuar. Si una vía falla o es bloqueada, puede intentar otra. Si obtiene una credencial válida, puede explorar qué otros sistemas, servicios o datos quedan a su alcance.
Esta evolución no se desprende únicamente del caso comunicado por la AEPD. La Agencia de la Unión Europea para la Ciberseguridad (ENISA), en su Threat Landscape 2025, ya consideraba especialmente preocupante la aparición de sistemas maliciosos de IA independientes frente a usos anteriores centrados en reforzar operaciones existentes, en un contexto de creciente atención mediática a este tipo de operaciones.
Suscríbete a nuestra
NEWSLETTER
Para una empresa, la consecuencia es concreta: menos tiempo para detectar y contener, más dificultad para advertir accesos aparentemente legítimos y mayor posibilidad de que una intrusión limitada alcance otros sistemas. Estas características deben trasladarse al cumplimiento del Reglamento General de Protección de Datos (RGPD).
(Imagen: Paz Sánchez-Arjona)
El análisis de riesgos debe incorporar expresamente este escenario
El artículo 32 del RGPD, relativo a la seguridad del tratamiento, exige aplicar medidas técnicas y organizativas adecuadas al riesgo, teniendo en cuenta, entre otros factores, el estado de la técnica, las características del tratamiento y las posibles consecuencias para las personas. No impone las mismas medidas a todas las organizaciones: exige que sigan siendo adecuadas cuando cambia el contexto.
La primera actuación, como señala la AEPD, es revisar los análisis de riesgos e incorporar los ataques asistidos o ejecutados mediante agentes de IA cuando sean relevantes para el tratamiento. Pero no basta con añadir una nueva etiqueta a una matriz: deben revisarse los escenarios de acceso no autorizado, explotación de vulnerabilidades o alteración de datos a la luz de las nuevas capacidades del atacante.
En la práctica, habrá que valorar qué ocurriría si se comprometiera una credencial con acceso a varios tratamientos, si una vulnerabilidad pudiera explotarse antes del ciclo ordinario de corrección o si un acceso inicial alcanzara sistemas conectados o proveedores. La cuestión jurídica es si estas variables modifican la probabilidad, el impacto o la eficacia de los controles y, con ello, el riesgo residual aceptado.
(Imagen: Paz Sánchez-Arjona)
Medidas técnicas y organizativas: limitar la expansión y ganar tiempo
Ese análisis debe traducirse en controles concretos, seleccionados según el riesgo. Frente al uso de credenciales válidas, pueden resultar adecuadas la autenticación multifactor robusta, el mínimo privilegio, la separación de cuentas administrativas y la revocación rápida de credenciales o sesiones comprometidas. Los registros centralizados y la detección basada en comportamiento pueden ayudar a identificar usos anómalos, mientras que la segmentación limita lo que puede alcanzarse desde un único punto de entrada.
Estas medidas conectan con la minimización y la protección de datos desde el diseño y por defecto: cuantos menos datos, permisos y tratamientos pueda alcanzar una identidad comprometida, menor será el posible impacto sobre los interesados.
La velocidad obliga también a revisar la gestión de vulnerabilidades. El RGPD no fija un plazo general para instalar parches. Sin embargo, puede ser necesario priorizar los activos expuestos, las vulnerabilidades activamente explotadas y los sistemas con información especialmente sensible, y prever vías extraordinarias de corrección cuando el riesgo lo justifique.
La respuesta organizativa debe ir de la mano de la técnica. El Centro Criptológico Nacional (CCN), a través del CCN-CERT, recomienda definir de antemano quién puede autorizar cambios de emergencia y prever mecanismos rápidos de contención. Esto exige saber quién puede revocar accesos o aislar activos y probar periódicamente la respuesta.
(Imagen: Paz Sánchez-Arjona)
Gestionar una brecha cuyo alcance puede seguir cambiando
Cuando el incidente ya se ha producido, la investigación técnica y la evaluación jurídica deben avanzar en paralelo. El artículo 33 del RGPD, relativo a la notificación de las violaciones de seguridad, obliga al responsable a valorar el riesgo para los derechos y libertades y, salvo que sea improbable que exista ese riesgo, a notificar a la autoridad de control sin dilación indebida y, cuando sea posible, dentro de las 72 horas.
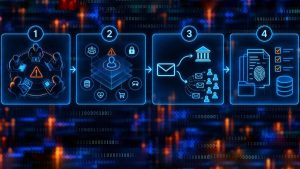
En un ataque ejecutado mediante un agente, la dificultad adicional es que la brecha puede detectarse antes de conocer su alcance definitivo. Mientras se investiga pueden aparecer nuevos sistemas afectados, otras credenciales utilizadas o categorías adicionales de datos comprometidas. Por eso, la respuesta debe seguir una secuencia clara:
- Contener y coordinar la respuesta. Deben coordinarse desde el primer momento los equipos técnicos y jurídicos y, cuando proceda, los proveedores implicados. Al bloquear accesos o aislar sistemas, deben preservarse registros y evidencias y fijarse qué se conocía y en qué momento.
- Determinar el alcance y evaluar el riesgo para las personas. Hay que identificar los tratamientos, datos y personas potencialmente afectados y comprobar si se ha comprometido la confidencialidad, integridad o disponibilidad. Si la investigación amplía el perímetro, debe revisarse el nivel de riesgo.
(Imagen: Paz Sánchez-Arjona)
- Decidir las notificaciones y comunicaciones. No es necesario esperar al informe forense definitivo. El Comité Europeo de Protección de Datos (CEPD) admite que la evaluación continúe en paralelo y que la información pendiente pueda aportarse por fases. Si el riesgo es alto, el artículo 34 del RGPD exige comunicar la violación a las personas afectadas.
- Documentar las decisiones y revisar las medidas. El artículo 33.5 exige documentar todas las violaciones, también cuando no procede notificarlas. Debe quedar constancia de qué sabía la organización, qué decisiones adoptó y por qué. El cierre debe servir además para revisar el análisis de riesgos y corregir las medidas insuficientes.
La aparición de agentes de IA no crea un régimen jurídico nuevo. Sí puede alterar las condiciones en las que deben aplicarse obligaciones ya existentes. El reto será demostrar que el análisis de riesgos incorporó el nuevo escenario, que las medidas seguían siendo adecuadas y que la organización puede tomar decisiones justificadas aunque el alcance de la brecha todavía esté evolucionando.
Una abogada con 26 años de antigüedad es despedida por teletrabajar nueve días en agosto sin autorización de la empresa
Ver la noticia completa →
Procedente el despido de un trabajador por usar la IA y aprovechar su jornada laboral y los recursos de la empresa para prestar servicios para otras compañías
Ver la noticia completa →